پلتفرم بادبان

یک پلتفرم، ۱۱ ماژول یکپارچه برای حاکمیت امنیت سایبری

بادبان زنجیره کامل حاکمیت، ریسک و انطباق را پوشش می‌دهد: از شناخت سازمان و دارایی‌ها تا ارزیابی ریسک، رفع آسیب‌پذیری، ممیزی و گزارش‌دهی مدیریتی — همگی روی یک پایگاه داده مشترک.

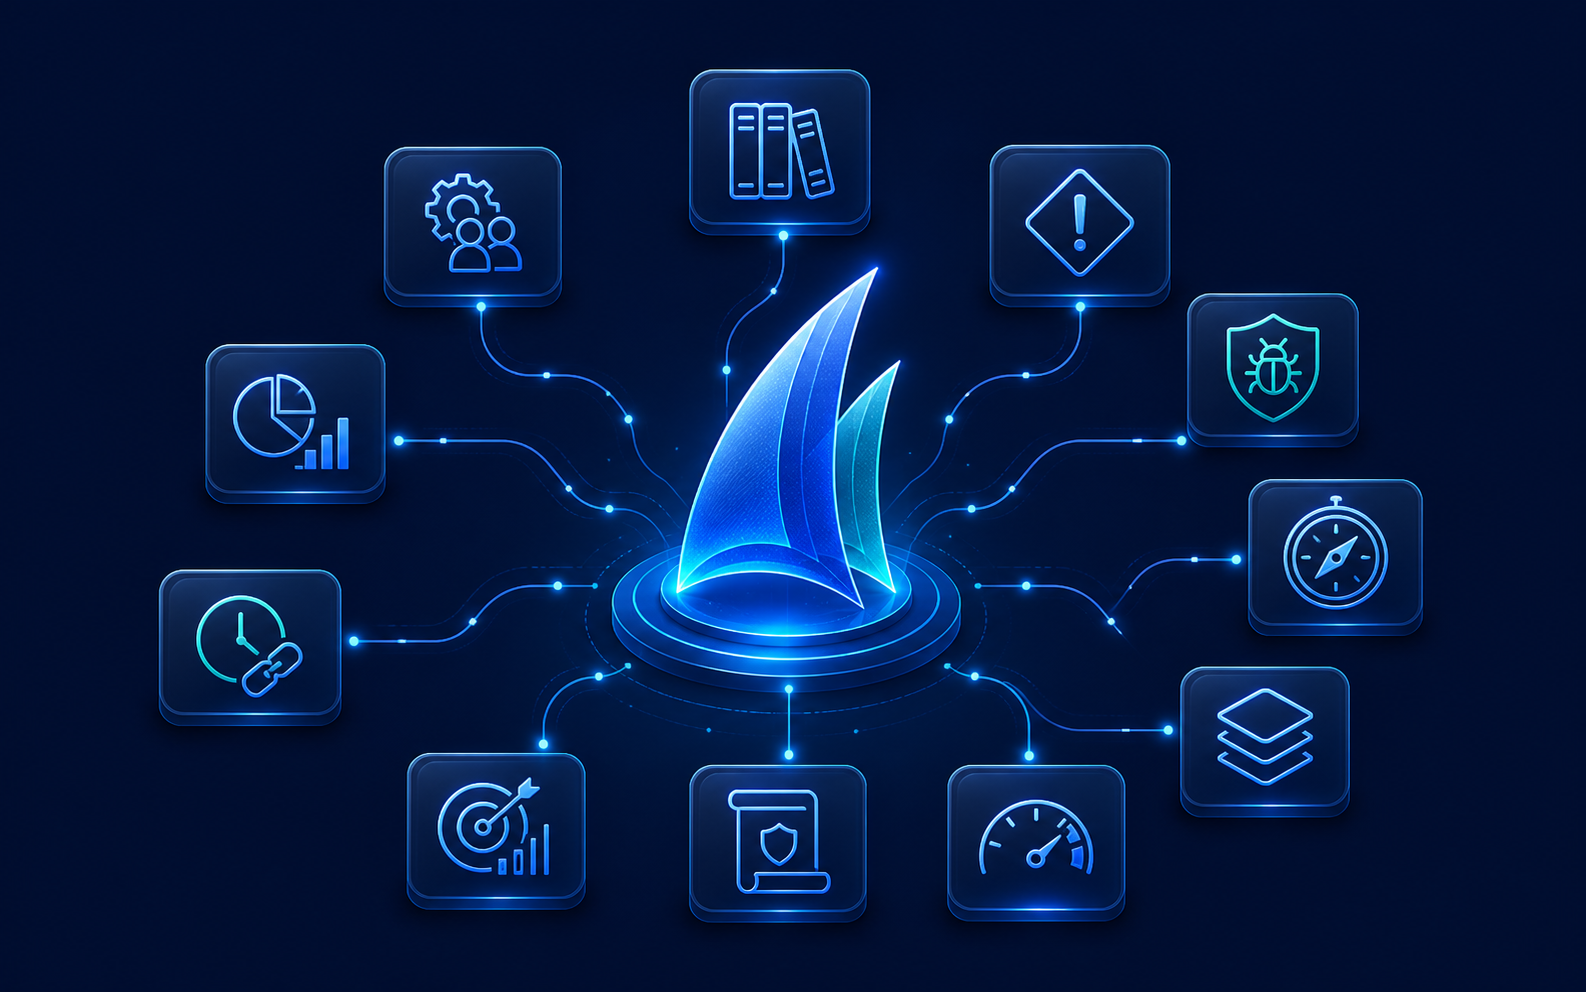
نمای گرافیکی ماژول‌های یکپارچه پلتفرم بادبان
قابلیت‌های کلیدی

آنچه با بادبان به دست می‌آورید

  • مدیریت دارایی‌ها
  • گزارش‌دهی و داشبورد
  • مدیریت ریسک فنی
  • مدیریت ریسک سیستمی
  • مدیریت تداوم کسب و کار
  • مدیریت استاندارد‌ها
  • استقرار سلسله‌مراتبی بر اساس لایسنس
  • تسهیل دریافت گواهینامه
پایگاه دانش

استانداردها و الزامات پشتیبانی‌شده

استانداردهای زیر به‌صورت پیش‌فرض در بادبان موجودند. علاوه بر آن‌ها می‌توانید هر استاندارد، الزام، ابلاغیه یا چک‌لیست اختصاصی سازمان خود را تعریف کنید و آن را مبنای ارزیابی، ریسک، بلوغ و ممیزی قرار دهید.

ISO/IEC 27001
سیستم مدیریت امنیت اطلاعات
ISO 22301
سیستم مدیریت تداوم کسب و کار
NIST SP 800-53
کنترل‌های امنیتی و حریم خصوصی
CIS Controls
کنترل‌های امنیتی CIS
افتا
طرح امن‌سازی زیرساخت‌های حیاتی افتا
افتا
طرح ضربتی افتا
بانک مرکزی
چارچوب کنترل‌های امنیتی بانک مرکزی
شاپرک
الزامات امنیتی شبکه شاپرک
OWASP
استاندارد امنیت برنامه‌های کاربردی
ورود خروجی ابزارهای اسکن آسیب‌پذیری

نتایج ابزارهای زیر مستقیماً به بادبان وارد و به‌صورت خودکار به دارایی‌های سازمان نگاشت می‌شوند:

Acunetix Nessus OpenVAS Netsparker nmap
ماژول‌ها

ماژول‌های بادبان به تفکیک

هر ماژول مستقل قابل استفاده است، اما ارزش اصلی بادبان از پیوند میان آن‌ها حاصل می‌شود: دارایی‌ها به ریسک، ریسک به کنترل و کنترل به ممیزی و گزارش متصل است.

پایگاه دانش

مرجع یکپارچه استانداردها، الزامات و چک‌لیست‌هایی که مبنای ارزیابی و مدیریت در تمام ماژول‌های بادبان قرار می‌گیرند.

  • پشتیبانی از استاندارد‌های پیش‌فرض بین‌المللی مانند ISO/IEC 27001 (ISMS)، ISO 22301 (BCMS)، NIST 800-53 و CIS Security Controls
  • پشتیبانی از الزامات و استانداردهای پیش‌فرض ملی مانند طرح امن‌سازی زیرساخت‌های حیاتی افتا و طرح ضربتی افتا
  • امکان اضافه کردن انواع استاندارد‌ها، الزامات، ابلاغیه‌ها، چک‌لیست‌های سفارشی و اختصاصی
  • سفارشی‌سازی تمامی اطلاعاتی که در دیگر ماژول‌ها بکار می‌رود مانند ریسک، آسیب‌پذیری، تهدید، پیامد، بلوغ، انطباق و ممیزی

مدیریت ریسک

شناسایی، ارزیابی و مقابله با ریسک بر پایه سناریوهای آسیب‌پذیری، تهدید و پیامد، همراه با آستانه پذیرش ریسک سازمان.

  • کاتالوگ تهدیدات و پیامد‌ها
  • متدولوژی و آستانه پذیرش ریسک
  • پایگاه دانش آسیب‌پذیری‌ها، تهدیدات و پیامد‌ها
  • پرسشنامه آسیب‌پذیری، تهدید و پیامد
  • ارتباط بین آسیب‌پذیری، تهدید و پیامد در تشکیل سناریوی ریسک
  • ارزیابی، تحلیل و مقابله با ریسک
  • گروه‌بندی‌ها و آیتم‌های پیش‌فرض و متنوع ریسک
  • استراتژی‌های مقابله با ریسک
  • کاهش خودکار سطح ریسک پس از انجام فعالیت RTP
  • درج RTP خودکار و هوشمند بر اساس آستانه پذیرش ریسک
  • امکان ایجاد پرسشنامه سفارشی و اختصاصی برای آسیب‌پذیری، تهدید و پیامد
  • گزارشات ریسک و کنترل دسترسی

مدیریت آسیب‌پذیری‌های فنی

چرخه کامل کشف تا رفع آسیب‌پذیری با ورود خودکار خروجی ابزارهای اسکن و اتصال آن‌ها به دارایی‌ها و کارتابل سازمان.

  • ورود اطلاعات آسیب‌پذیری‌ها از ابزارهایی مانند Acunetix، Nessus، OpenVAS و Netsparker
  • ورود اطلاعات آسیب‌پذیری‌های وب، شبکه، موبایل و دسکتاپ از طریق فایل‌های اکسل و فرم‌های برنامه
  • ارتباط اتوماتیک آی‌پی‌ها با دارایی‌ها از طریق جستجوی خودکار در انواع فیلد‌های دارایی
  • مدیریت آسیب‌پذیری‌های فنی و چرخه کامل رفع آسیب‌پذیری از طریق RTP ریسک فنی و کارتابل
  • بهره‌برداری از هر دو روش مبتنی بر CVSS و RBVM (مدیریت آسیب‌پذیری‌های مبتنی بر ریسک)
  • نگهداری تاریخچه آسیب‌پذیری‌ها و طرح‌های مقابله با ریسک
  • کاهش تعداد آسیب‌پذیری‌ها به صورت خودکار پس از تأیید نهایی و بستن فعالیت در کارتابل

شناخت

تثبیت زمینه سازمان: ذینفعان، الزامات بالادستی، اهداف استراتژیک و عوامل درونی و بیرونی مؤثر بر ISMS و BCMS.

  • طبقه‌بندی اطلاعات
  • شناخت ذینفعان و انتظارات
  • تعریف الزامات بالادستی، قوانین و مقررات
  • تعریف اهداف استراتژیک سازمان
  • رابطه اهداف با ISMS و BCMS
  • تعریف عوامل بیرونی و درونی در ISMS
  • تعریف عوامل بیرونی و درونی در BCMS
  • تأثیر هر یک از عوامل بر روی اهداف (مثبت و منفی)
  • گزارش تأثیر عوامل بر اساس ماتریس SWOT

مدیریت دارایی‌ها

فهرست سلسله‌مراتبی دارایی‌های سازمان با فیلدهای داینامیک، کنترل دسترسی چندلایه و شناسایی خودکار.

  • گروه‌بندی سلسله‌مراتبی چند سطحی دارایی‌ها
  • فیلد‌های داینامیک و دلخواه برای گروه‌های مختلف دارایی
  • کنترل دسترسی به صورت نقش‌محور، مالک‌محور و فیلد‌محور
  • تعریف ارتباطات بین گروه‌های دارایی
  • بارگذاری اطلاعات از طریق فرم برنامه و فایل‌های اکسل
  • شناسایی خودکار ماشین‌های مجازی
  • شناسایی خودکار از طریق بارگذاری فایل nmap
  • ارتباط با دیگر ابزارهای شناسایی خودکار در قالب توسعه

ارزیابی بلوغ، انطباق‌سنجی و ممیزی

اجرای دوره‌ای ارزیابی بلوغ، سنجش انطباق و ممیزی بر اساس هر استاندارد یا طرح ملی، با گزارش‌های تفصیلی.

  • ارزیابی بلوغ بر اساس استانداردهای مختلف و دلخواه
  • طرح زیرساخت‌های حیاتی افتا شامل پرسشنامه‌ها و گزارشات
  • طرح ضربتی افتا شامل پرسشنامه‌ها و گزارشات
  • تعریف دوره‌های مختلف بلوغ، انطباق‌سنجی و ممیزی
  • کنترل دسترسی بر اساس بخش، سمت و کاربر
  • گزارشات متنوع و مختلف بر اساس بلوغ، انطباق و ممیزی

حاکمیت امنیت و خط‌مشی‌ها

لایه حاکمیتی بادبان: متدولوژی ریسک، نگاشت میان استانداردها، بیانیه کاربردپذیری و مخزن اسناد و خط‌مشی‌ها.

  • تنظیمات متدولوژی و آستانه پذیرش ریسک
  • نگاشت بین استاندارد‌های مختلف در قالب چارچوب مرجع
  • بیانیه کاربردپذیری (SOA)
  • بارگذاری و دسترسی به اسناد مختلف شامل خط‌مشی‌ها، دستورالعمل‌ها و موارد مشابه

اندازه‌گیری اهداف و عملکرد

تعریف شاخص‌های اثربخشی و کارایی و اندازه‌گیری خودکار پیشرفت اهداف امنیتی در پیوند با اهداف استراتژیک.

  • تعریف انواع شاخص‌های اثربخشی و کارایی
  • امکان درج طرح و اقدام برای هر یک از شاخص‌ها
  • شناسایی اتوماتیک و خودکار شاخص‌ها توسط پلتفرم بادبان
  • تعریف اهداف امنیتی سازمان
  • ارتباط اهداف امنیتی با اهداف استراتژیک
  • اندازه‌گیری خودکار میزان پیشرفت اهداف استراتژیک

مدیریت تداوم کسب و کار

تحلیل پیامد کسب و کار (BIA) روی فعالیت‌های حیاتی و تعیین مقادیر بازیابی مطابق ISO 22301.

  • مشخص کردن فعالیت‌های حیاتی کسب و کار
  • تعریف منابع لازم برای کارکرد هر یک از فعالیت‌های حیاتی
  • تعریف دامنه پذیرش
  • شناسایی اثرات وقفه
  • شناسایی زمان‌های وقفه
  • تحلیل اثرات وقفه بر فعالیت‌های حیاتی
  • تحلیل پیامد کسب و کار (BIA)
  • تعیین مقادیر RTO، RPO، MTPD و MBCO
  • مدیریت ریسک سرویس‌ها و فرآیندهای حیاتی

گزارش و داشبورد

ساخت نمودار از داده هر ماژول، چیدمان داشبوردهای دلخواه و خروجی اکسل از تمام گریدها.

  • اکسپورت اطلاعات در تمامی گرید‌ها و ماژول‌ها در قالب فایل اکسل
  • تهیه نمودار از اطلاعات ماژول‌های مختلف
  • تعریف داشبورد‌های مختلف
  • اضافه کردن نمودارهای تولید شده به داشبورد دلخواه

تنظیمات و کاربران

مدیریت کاربران، چارت سازمانی، احراز هویت و تنظیمات امنیتی سامانه در استقرار تک‌سازمانی یا سلسله‌مراتبی.

  • تنظیمات مختلف ماژول‌ها
  • تنظیمات امنیتی سامانه
  • امکان پشتیبانی از احراز هویت دو عاملی
  • تعریف بخش‌ها و سمت‌ها (چارت سازمانی)
  • امکان ورود اطلاعات از طریق فایل اکسل
  • تعریف کاربران محلی یا ارتباط با اکتیودایرکتوری
  • احراز هویت محلی یا مبتنی بر اکتیودایرکتوری
  • رویدادنگاری سامانه
  • قابلیت سلسله‌مراتبی و پشتیبانی از چندین سازمان زیرمجموعه
استقرار

میزبانی در سازمان، متناسب با ساختار شما

میزبانی در زیرساخت سازمان بادبان روی زیرساخت داخلی سازمان مستقر می‌شود و داده‌های حاکمیتی و امنیتی از مرزهای سازمان خارج نمی‌شوند.
استقرار سلسله‌مراتبی پشتیبانی از ساختار مرکز و زیرمجموعه‌ها؛ چندین سازمان زیرمجموعه با گزارش‌گیری تجمیعی در سطح مرکز.
احراز هویت سازمانی احراز هویت محلی یا مبتنی بر اکتیودایرکتوری، پشتیبانی از احراز هویت دو عاملی و رویدادنگاری کامل سامانه.

آماده‌اید بادبان را روی سناریوی سازمان خود ببینید؟

کارشناسان ما در یک جلسه دموی زنده، ماژول‌های مرتبط با نیاز شما را به‌صورت عملی مرور می‌کنند.